El concepto de computación confidencial ha cobrado relevancia en diversos sectores, especialmente en la salud, finanzas y gobierno, donde se maneja información altamente sensible. Esta tecnología, que a menudo se utiliza sin que los usuarios sean conscientes de su aplicabilidad, juega un papel crucial en la actualidad. Pero, ¿por qué es tan esencial en el contexto actual?
La protección de datos es un proceso que se lleva a cabo eficazmente cuando la información se encuentra almacenada en un disco o en tránsito a través de una red, gracias al cifrado. Sin embargo, existe un momento de vulnerabilidad cuando los datos están siendo procesados por un procesador. Este eslabón débil en la cadena de seguridad, que se refiere a los datos en uso, es precisamente el foco de la computación confidencial. Su importancia ha aumentado considerablemente en los últimos años, especialmente con la adopción de modelos de inteligencia artificial (IA) en la nube.
Raghuram Yeluri, Senior Technologist de Intel y arquitecto clave en la estrategia de computación confidencial de la compañía, explica que “proteger los datos mientras están en uso por el CPU o el GPU es la última frontera de protección”. En una conversación reciente, Yeluri compartió su experiencia de casi tres décadas en Intel, abordando aspectos fundamentales sobre la computación confidencial y la IA confidencial, así como la confianza en la IA agéntica.
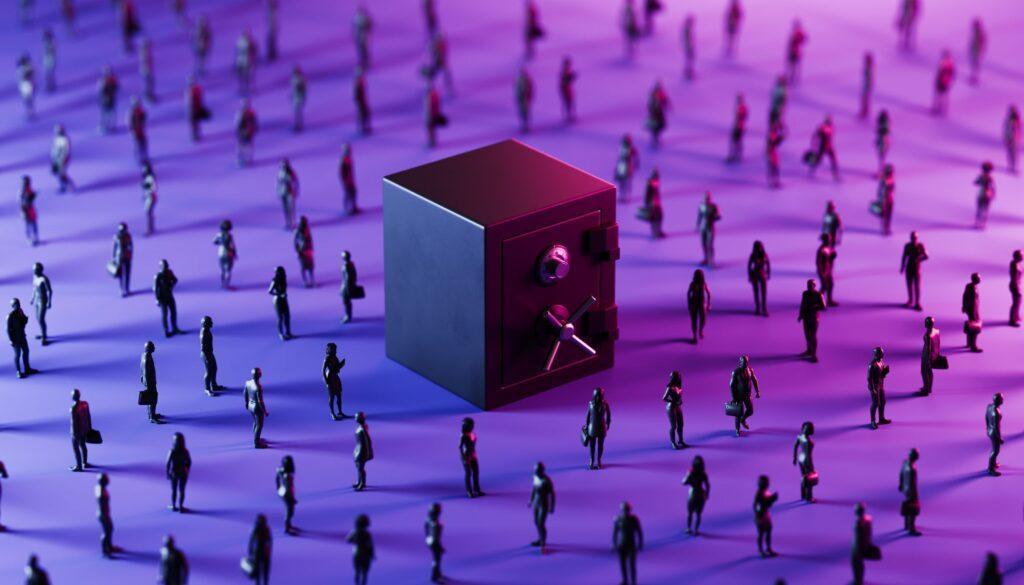
La Analogía de la Caja Fuerte
Para aquellos que no están familiarizados con los términos técnicos de ciberseguridad, Yeluri utiliza una analogía accesible: “Imagina que vives en un departamento compartido. Si almacenas algo en un armario, es probable que tus compañeros lo vean al abrir la puerta. Pero si tienes una caja fuerte, mientras tú mantengas la llave, lo que guardes estará seguro”. Esta imagen ilustra cómo funciona la computación confidencial, que actúa como una caja fuerte con protección de hardware, accesible solo para el propietario.
En el pasado, las empresas operaban sus propios centros de datos, donde conocían a los administradores y eran los únicos usuarios. Sin embargo, con la llegada de la nube, las cargas de trabajo se comparten en servidores con otros clientes, administrados por proveedores. Esto crea riesgos, como la posibilidad de que un administrador malintencionado o un inquilino explote una vulnerabilidad para acceder a información sensible. La computación confidencial, por lo tanto, cifra los datos en la memoria y asegura que no sean alterados ni copiados por operadores o proveedores. “Así, proporciona la última línea de defensa del cifrado ‘en uso’ y la confidencialidad ‘en uso’, asegurando que los datos solo sean accesibles en el momento en que están siendo procesados por la CPU”, aclara Yeluri.
Un Valor Crítico en Sectores Sensibles
Las industrias de salud, finanzas y farmacéutica manejan dos tipos de activos de gran sensibilidad. Por un lado, están los datos personales, como historiales médicos e información bancaria, que están sujetos a regulaciones estrictas. Por otro lado, se encuentran los modelos de IA que estas industrias desarrollan utilizando sus propios datos, considerados como propiedad intelectual valiosa. Algunas empresas invierten miles de millones de dólares en la creación de estos modelos, lo que aumenta el riesgo no solo de que se roben los datos, sino también de que se copie o extraiga el modelo en sí.
Frente a estos riesgos, la computación confidencial ofrece dos beneficios significativos. Primero, asegura la confidencialidad e integridad de datos y modelos frente al propietario de la infraestructura. Segundo, permite demostrar esta protección mediante pruebas que pueden ser verificadas. “No es necesario confiar ciegamente en el proveedor”, comenta Yeluri, “pues existe una prueba criptográficamente verificable que demuestra que se está utilizando computación confidencial”. Esto también facilita nuevas formas de colaboración entre organizaciones, como el caso de dos bancos que desean afinar un modelo sin compartir sus datos sensibles entre sí.
Las Innovaciones de Intel en el Campo
Intel ha estado desarrollando soluciones en el ámbito de la computación confidencial durante años. Una de sus primeras innovaciones fue SGX (Software Guard Extensions), que permite crear enclaves seguros dentro de los procesadores, aunque requiere modificaciones en las aplicaciones. Hace aproximadamente cinco años, se introdujo TDX (Trust Domain Extensions), una tecnología diseñada para que las empresas puedan trasladar sus aplicaciones a máquinas virtuales o contenedores confidenciales sin necesidad de realizar cambios. TDX ha sido fundamental para el desarrollo actual de la IA confidencial.
Además, Intel Trust Authority juega un papel crucial al proporcionar un servicio de atestación, que permite verificar independientemente que las cargas de trabajo se están ejecutando en un entorno confidencial. TDX Connect, por su parte, extiende las propiedades de confidencialidad desde el CPU hacia las GPU y otros aceleradores, lo que permite ejecutar modelos cada vez más complejos en la era de la IA.
Verificación en la Nube Pública
La pregunta que surge es cómo asegurarse de que las cargas de trabajo se ejecutan realmente en un entorno confidencial. En el caso de utilizar nubes públicas, como Microsoft Azure o Google Cloud, los proveedores pueden certificar que las aplicaciones se están ejecutando en entornos confidenciales. “En general, estas empresas son confiables”, señala Yeluri, “pero cuando se requiere el más alto nivel de seguridad, hay una diferencia crítica entre confiar en una afirmación y poder verificarla”.
La atestación permite comprobar esta verificación de manera independiente. Este proceso implica tres pasos: primero, el hardware proporciona evidencia criptográfica de la autenticidad del entorno; segundo, se compara una “medición” del código en ejecución con la esperada; y tercero, se evalúan las políticas del cliente. Si todo se alinea, se emite un token firmado que el cliente puede presentar a reguladores o auditores, similar a un pasaporte emitido por el gobierno.
Desafíos con la IA Agéntica
La introducción a la computación confidencial también incluye un enfoque en la IA agéntica. Hasta ahora, el software ha sido determinista, con entradas y salidas predefinidas. Sin embargo, los agentes de IA presentan comportamientos no deterministas y dinámicos, lo que complica su análisis y control. Aunque la computación confidencial no resuelve todos estos desafíos, establece una base sobre la cual se pueden construir controles sólidos.
Esto incluye la creación de identidades de agente de alta integridad y la capacidad de registrar de manera inmutable lo que hace cada agente, incluyendo herramientas utilizadas y políticas aplicadas. Esto es fundamental porque los agentes operan a menudo sin supervisión humana, y cualquier error puede resultar en daños irreversibles, como en el caso de transacciones financieras.
En conclusión, en la era de la IA, la confianza en los sistemas y tecnologías no puede darse por sentada. Debe ser verificable, y es precisamente en este contexto donde la computación confidencial juega un papel más relevante que nunca.
Más historias
GPT, Claude y Grok: ¿Quién logró conducir con éxito un Toyota Corolla en la emocionante prueba?
Google lanza su herramienta de detección de contenido generado por IA para todos los usuarios
La nueva ley de pagos digitales en México: ¿Fin del efectivo? Propuestas y preocupaciones reveladas