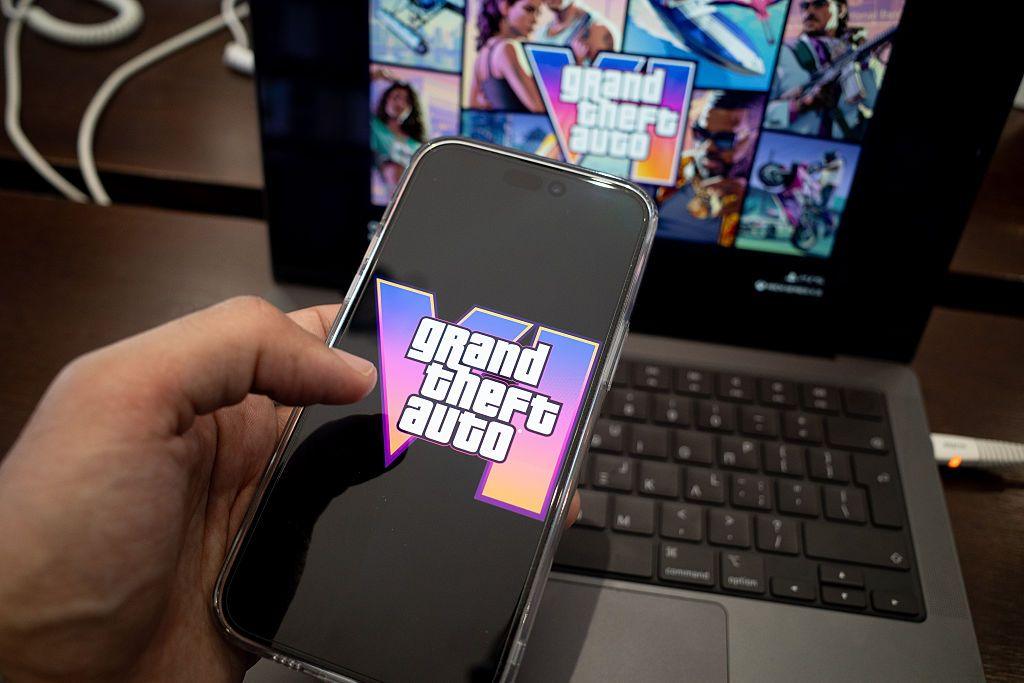
Después de más de una década de anticipación, Grand Theft Auto 6 (GTA 6) hizo su esperado debut en el mercado el 19 de noviembre. La emoción en torno a este lanzamiento fue palpable, alimentada por meses de tráileres, filtraciones y cambios en la fecha de estreno por parte de Rockstar Games. Sin embargo, mientras los aficionados al videojuego se preparaban para regresar a Vice City, los ciberdelincuentes encontraron una oportunidad para capitalizar el entusiasmo mediante la creación de promociones fraudulentas y correos electrónicos diseñados para robar información personal.
Aumento alarmante de ataques de phishing
Una investigación reciente de KnowBe4, una firma especializada en ciberseguridad, reveló un incremento del 1,300% en correos de phishing relacionados con videojuegos, en comparación con el promedio mensual registrado entre marzo y agosto de 2026. Este aumento se observó durante las semanas previas al lanzamiento de GTA 6, concentrándose en su mayoría en Estados Unidos (47%) y Reino Unido (35%), seguidos de Alemania (8%) y Francia (5%).
El phishing es una técnica que implica hacerse pasar por una entidad de confianza con el fin de engañar a las personas y obtener información privada. En este contexto, los atacantes aprovecharon la popularidad del nuevo videojuego para ofrecer recompensas falsas, copias gratuitas y beneficios ficticios para empleados.
Estrategias engañosas de estafa
Una de las estafas detectadas comienza con un correo casi vacío, que contiene únicamente un enlace. Esta táctica busca eludir los filtros de seguridad que podrían bloquear el mensaje por contener contenido sospechoso. Al hacer clic en el enlace, el usuario es redirigido a una página que utiliza imágenes de los protagonistas de GTA 6, algunas de las cuales han sido generadas mediante inteligencia artificial. La página, que emula los colores neón de Vice City y presenta los logotipos de Rockstar Games, promete un supuesto bono de 4,000 dólares mediante el código «ROCKSTAR». Sin embargo, al intentar reclamarlo, el usuario es llevado a sitios fraudulentos relacionados con juegos de azar o criptomonedas, donde se le solicita que se registre y proporcione información bancaria o realice depósitos.
KnowBe4 también ha identificado que los delincuentes alojan estas páginas en graph.org, una plataforma de publicación vinculada a Telegram, lo que les permite crear sitios engañosos sin necesidad de registrar dominios propios, complicando la tarea de detección por parte de los sistemas de seguridad.
El impacto en el entorno laboral
No solo los jugadores son blanco de estas estafas. KnowBe4 ha documentado otra campaña que utiliza GTA 6 para intentar engañar a empleados y obtener las contraseñas de sus cuentas laborales. En estos casos, los correos se hacen pasar por comunicaciones sobre programas de beneficios laborales, prometiendo copias gratuitas del videojuego. Para aumentar la presión, se afirma que la oferta es válida únicamente para los primeros 250 empleados y que expira en 48 horas.
Los mensajes incluyen afirmaciones de que no se requerirán datos de pago, lo que busca dar un aire de credibilidad a la promoción. Según KnowBe4, el 83.2% de estos ataques se concentran durante los fines de semana, cuando los empleados podrían revisar sus correos con menos atención o desde dispositivos personales. Entre las tácticas más ingeniosas se encuentran los códigos QR, que a menudo son creados con caracteres de texto en lugar de imágenes, lo que les permite eludir ciertos filtros de seguridad. Al escanear estos códigos, los trabajadores pueden ser redirigidos a páginas que solicitan sus credenciales laborales.
Consejos para prevenir estafas
Ante el auge de estos correos fraudulentos, KnowBe4 sugiere a las empresas fortalecer sus medidas de seguridad y capacitar a sus empleados para que reconozcan engaños relacionados con eventos populares, como el lanzamiento de GTA 6. A continuación, se presentan algunas recomendaciones prácticas:
- Verificar promociones laborales: Si una empresa ofrece videojuegos, descuentos o regalos, la información debe ser confirmable a través de los canales internos o con Recursos Humanos.
- Desconfiar de ofertas urgentes: Mensajes que afirman «solo para los primeros 250 empleados» o «termina en 48 horas» pueden ser tácticas para presionar a los destinatarios y evitar que verifiquen la autenticidad de la promoción.
- Cuidado con los códigos QR: Si un correo laboral solicita escanear un código usando el teléfono personal para acceder a un beneficio, es recomendable verificar la legitimidad del mismo primero.
- Capacitación para el reconocimiento de engaños: KnowBe4 aconseja realizar ejercicios de formación que incluyan ejemplos de beneficios laborales falsos y promociones relacionadas con eventos actuales, incluso si estos correos llegan fuera del horario laboral.
- Mejorar la detección de correos fraudulentos: Las empresas deben contar con herramientas que revisen códigos QR, incluidos aquellos creados con caracteres de texto, para identificar posibles enlaces maliciosos.
Más historias
Descubre los Archivos Perdidos de GTA: Entrevista Exclusiva con los Fundadores de Rockstar Games
Muse desata una ola de controversia en Instagram: ¡Descubre por qué!
GTA 6: La Espera de 13 Años y Por Qué Debes Tomártelo con Calma